Novela zákona č. 69/2018 Z. z. od roku 2025 výrazne rozšírila okruh firiem, ktorých sa týka. Prevedieme vás celou cestou k súladu, po krokoch a od jedného partnera.
Podľa zákona č. 69/2018 Z. z.Sami certifikovaní podľa ISO 27001Všetko od jedného partnera
Uverejnené na Google
Mária Knollmayerová
Trustindex overuje, že pôvodný zdroj recenzie je Google.
Veľká spokojnost
Uverejnené na Google
Marian Pavlovic
Trustindex overuje, že pôvodný zdroj recenzie je Google.
rýchla, efektívna pomoc s PC, profesionálny prístup a kompetentný personál spoločnosti. Ďakujem Vám!
Uverejnené na Google
Eduard Rosa
Trustindex overuje, že pôvodný zdroj recenzie je Google.
Výborná práca odborníka na realizáciu opravy základných úkonov, teším sa na ďalšiu spoluprácu.Rosa Eduard
Uverejnené na Google
Tatiana Taročková
Trustindex overuje, že pôvodný zdroj recenzie je Google.
Vysoko oceňujem profesionalitu a ústretový prístup personálu pri riešení problému s mojím počítačom. Linke IT POMOC dávam päť hviezdičiek a odporúčam ju všetkým zákazníkom v podobnej situácii.
Uverejnené na Google
Sandner Robert
Trustindex overuje, že pôvodný zdroj recenzie je Google.
Každý problém s IT vyriešený rýchlo a racionálne
Novelavýrazne rozšírila okruh firiem, ktorých sa zákon týka
60 dnína registráciu na NBÚ od splnenia kritérií
12 mes.na prijatie opatrení od zápisu do registra
24 hlehota na prvé hlásenie incidentu
Koho sa týka NIS2 a týka sa aj vašej firmy?
NIS2 je európska smernica o kybernetickej bezpečnosti, ktorú Slovensko prevzalo novelou zákona č. 69/2018 Z. z. o kybernetickej bezpečnosti. Firmám z vybraných sektorov ukladá registráciu na NBÚ, bezpečnostné opatrenia, hlásenie incidentov a zodpovednosť vedenia za kybernetické riziká.
Zákon sa po novele vzťahuje na firmy z vybraných sektorov spravidla od 50 zamestnancov alebo obratu nad 10 miliónov €, niektorých subjektov sa týka bez ohľadu na veľkosť. Dôležité: zákon stojí na samoidentifikácii. Nikto vám nepošle list, posúdiť sa a registrovať sa musíte sami. Presné posúdenie radi spravíme s vami →
Ktorých sektorov sa zákon týka?
Sektory s vysokou kritickosťou
Ak ide o veľký podnik, spravidla prevádzkovatelia kritickej základnej služby. Platí prísnejší režim vrátane povinného auditu. Stredné firmy v týchto sektoroch sú bežní prevádzkovatelia základnej služby.
EnergetikaDopravaBankovníctvoFinančné trhyZdravotníctvoPitná vodaOdpadová vodaVesmírDigitálna infraštruktúraSpráva IKT služieb (B2B)Verejná správa
Ďalšie kritické sektory
Prevádzkovatelia základnej služby. Plný rozsah opatrení, ich účinnosť možno preukázať aj samohodnotením.
Poštové a kuriérske službyOdpadové hospodárstvoChemické látkyPotravinyZdravotnícke pomôckyElektronikaStrojárstvoMotorové vozidláDigitálne službyVýskum
Energetika
Zdravotníctvo
Doprava
Vodné hospodárstvo
Výroba
Verejná správa
Aké povinnosti má firma podľa NIS2?
Šesť oblastí, ktoré musí mať regulovaná firma pod kontrolou.
Registrácia na NBÚ
Oznámenie cez jednotný informačný systém kybernetickej bezpečnosti do 60 dní od splnenia kritérií; zmeny údajov sa hlásia do 14, pri niektorých údajoch do 30 dní.
Bezpečnostné opatrenia
Organizačné aj technické opatrenia podľa vyhlášky NBÚ č. 227/2025 Z. z., prijaté do 12 mesiacov od zápisu do registra, vrátane dokumentácie.
Manažér kybernetickej bezpečnosti
Povinná rola s predpísanými znalosťami, nezávislá od prevádzky IT, s priamym prístupom k vedeniu. Môže byť aj externá. Viac o službe →
Hlásenie incidentov
Prvé varovanie do 24 hodín, oznámenie do 72 hodín a záverečná správa do mesiaca, podľa vyhlášky č. 226/2025 Z. z., cez systém NBÚ.
Audit alebo samohodnotenie
Účinnosť opatrení treba preukázať do 2 rokov od zápisu: kritické subjekty auditom certifikovaného audítora, ostatné môžu využiť samohodnotenie.
Zodpovednosť vedenia
Za riadenie kybernetických rizík zodpovedá štatutárny orgán: schvaľuje opatrenia a musí absolvovať školenie kybernetickej bezpečnosti.
Aké pokuty hrozia za nesplnenie NIS2?
Za neplnenie povinností hrozia pokuty až do 10 miliónov € alebo 2 % celosvetového obratu pri kritických subjektoch (pri ostatných do 7 mil. € / 1,4 %) a osobná zodpovednosť štatutárov. A kontroly NBÚ sa reálne dejú a nedostatky pri nich nachádza. Dobrá správa: so systematickým postupom sa súlad zvláda bez paniky a väčšina opatrení zároveň reálne chráni vašu firmu, nie len spis pre úrad.
Ako dosiahnuť súlad s NIS2 v štyroch krokoch?
Rovnaká logika, akou staviame IT bezpečnosť: najprv zistiť, potom vyriešiť, udržať a preukázať.
4Preukázanie súladuPripravíme vás na audit certifikovaným audítorom alebo samohodnotenie: dokumentáciu, dôkazy aj ľudí.
Prečo IT POMOC?
Súlad s legislatívou nekončí dokumentom. Sme IT firma: opatrenia navrhneme, technicky nasadíme a dlhodobo prevádzkujeme. A keďže sme sami certifikovaní podľa ISO 27001, riadenú bezpečnosť žijeme, nie len radíme.
30+rokov IT skúseností
ISO27001 & 9001 certifikát
Stovkyspokojných klientov v EÚ
24/7dohľad nad infraštruktúrou
Pôsobíme v Bratislave a na celom Slovensku, veľkú časť služieb poskytujeme aj vzdialene.
Dôverujú nám firmy každej veľkosti
Od nadnárodných koncernov po inštitúcie. O ich IT sa staráme roky.
Rozhoduje kombinácia sektora (prílohy č. 1 a 2 zákona) a veľkosti, spravidla 50 a viac zamestnancov alebo ročný obrat nad 10 mil. €; vybrané subjekty spadajú bez ohľadu na veľkosť. Predbežne si to overíte na nis2.nbu.gov.sk, záväzné posúdenie urobíme v rámci GAP analýzy.
Aké lehoty pre nás platia?
Registrácia do 60 dní od splnenia kritérií, bezpečnostné opatrenia do 12 mesiacov od zápisu do registra a preukázanie ich účinnosti (audit alebo samohodnotenie) do 2 rokov od zápisu. Pre prevádzkovateľov zapísaných ešte pred rokom 2025 platí prechodné obdobie do 31. 12. 2026.
Čo nám hrozí, ak povinnosti nesplníme?
Pokuty podľa § 31 zákona: pri kritických subjektoch až 10 mil. € alebo 2 % celosvetového obratu, pri ostatných až 7 mil. € alebo 1,4 %; za administratívne porušenia (napr. neregistráciu) do 500 000 €. Vedenie firmy musí byť o rizikách a incidentoch pravidelne informované. Náš prístup ale nie je strašiť. Je lacnejšie a pokojnejšie mať veci v poriadku.
Zvládneme to s vlastným IT oddelením?
Veľkú časť technických opatrení určite. Pomôžeme tam, kde interné kapacity nestačia: analýza voči zákonu, dokumentácia, rola manažéra kybernetickej bezpečnosti (tá musí byť nezávislá od prevádzky IT) a špecializované technológie ako SIEM či centrálne logovanie.
Robíte aj zákonný audit kybernetickej bezpečnosti?
Certifikačný audit vykonáva certifikovaný audítor kybernetickej bezpečnosti. My vás naň pripravíme tak, aby prebehol hladko. Pri subjektoch, ktorým zákon umožňuje samohodnotenie, ho s vami zrealizuje náš manažér kybernetickej bezpečnosti.
Pôsobíte aj mimo Bratislavy?
Áno. Pôsobíme po celom Slovensku, analýzy, dohľad a rolu manažéra KB vieme z veľkej časti zabezpečiť aj vzdialene.
Čo hovoria firmy, ktoré nám zverili svoje IT?
Aj oni raz stáli pred rovnakým rozhodnutím. O ich IT sa dnes staráme roky.
“
„Našli sme zodpovedného partnera v oblasti informačných technológií. Spolupráca v tejto oblasti je o dôvere a odbornosti. Obe tieto vlastnosti táto spoločnosť prezentuje. Rýchlosť reakcie, profesionalita a ľudský prístup sú vizitkou, s ktorou sa zakaždým stretávame. Sme radi, že sme našli tím profesionálov, na ktorý sa môžeme spoľahnúť."
IT Manager Production and InfrastructureBNP Paribas Cardif poisťovňa, a. s.“
„Naša spolupráca začala v roku 2012. Medzi prednosti firmy patrí: zodpovednosť, spoľahlivosť a precíznosť. Spolupráca v oblasti komplexnej starostlivosti o IT agendu pokračuje dodnes a sme presvedčení, že ju budeme rozvíjať aj naďalej."
Inštitút pre verejnú správuSpolupráca od roku 2012“
„Jungheinrich, celosvetový koncern, ktorý má dcérsku spoločnosť aj na Slovensku, spolupracuje s týmto tímom už 27 rokov. O našu sieť, ktorá má momentálne viac ako 150 počítačov, sa príkladne starajú k našej plnej spokojnosti, o čom svedčí táto dlhá spolupráca."


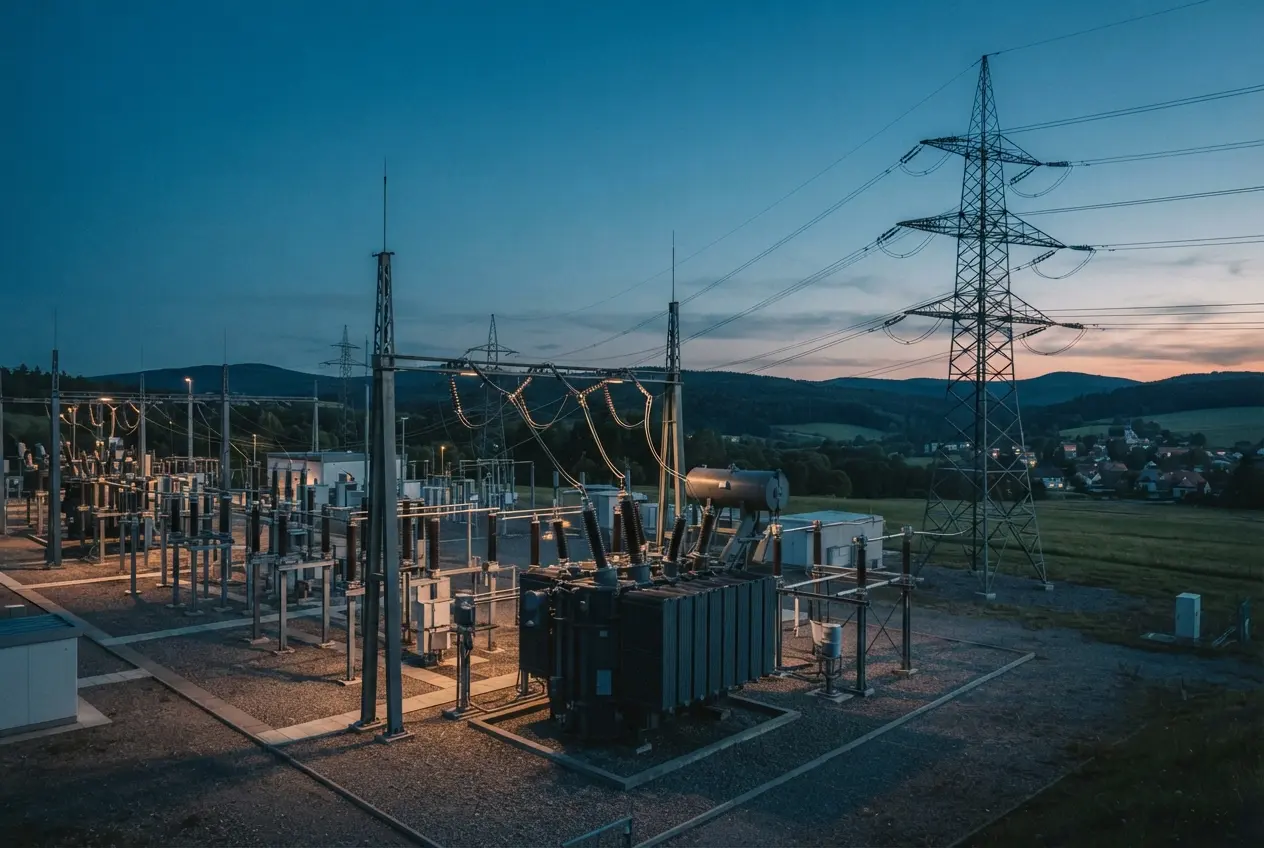 Energetika
 Zdravotníctvo
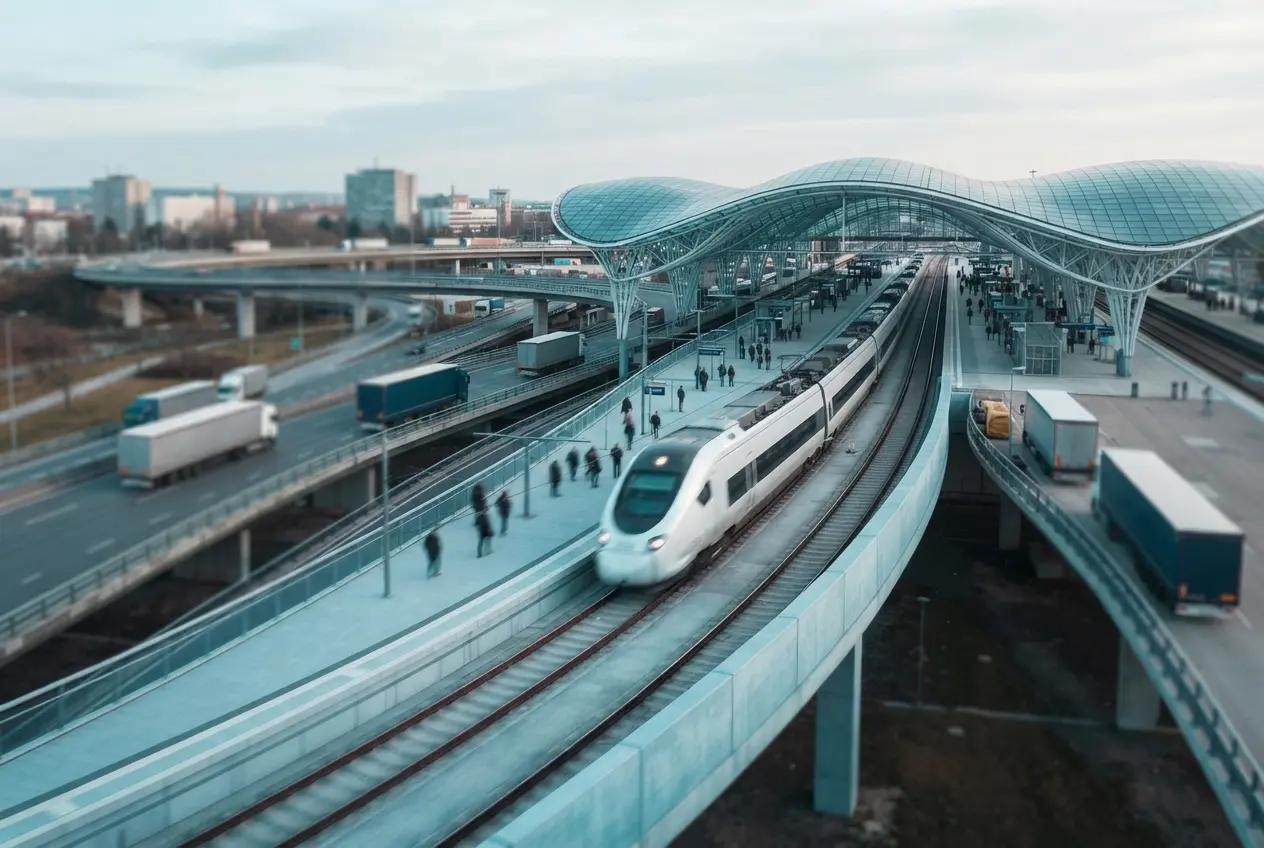 Doprava
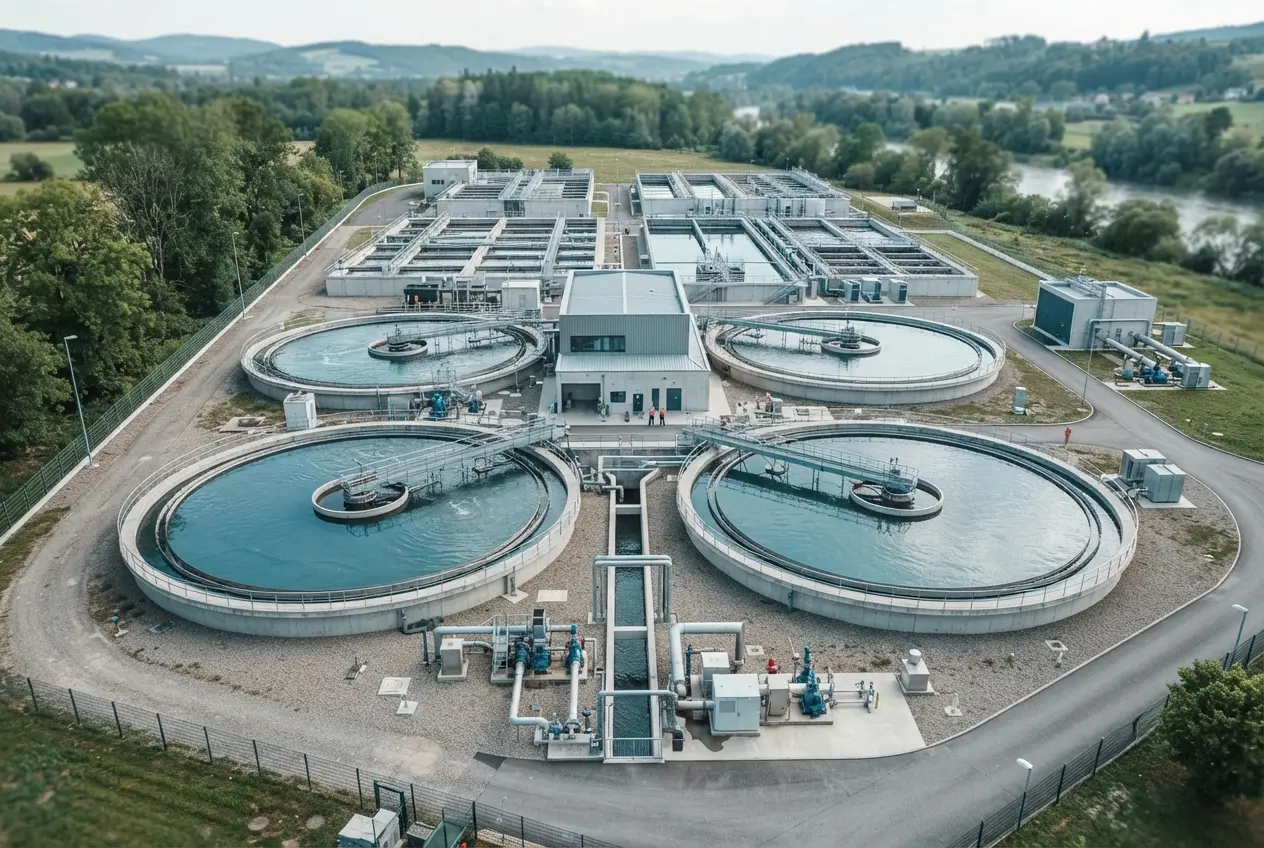 Vodné hospodárstvo
 Výroba
 Verejná správa






 IT Manager Production and InfrastructureBNP Paribas Cardif poisťovňa, a. s.

 Finančný riaditeľJungheinrich s. r. o. · 27 rokov
